34
Сравнение
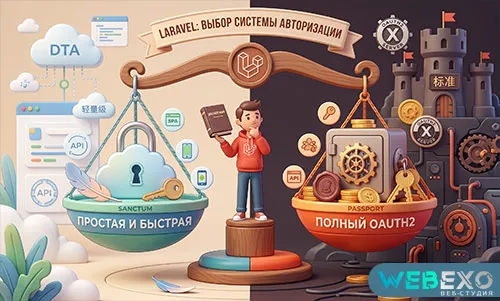
Laravel Sanctum vs Passport: выбор системы авторизации
Когда речь заходит о любой современной веб-разработке, аутентификация — это своего рода «охранник у дверей» вашего приложения. Без нее не получится грамотно разграничить права, защитить пользовательские данные, да и просто обеспечить вменяемую работу с личными кабинетами и внутренними разделами. В Laravel по этому поводу всё сделано на совесть — у вас на выбор есть сразу два отличных инструмента: Sanctum и Passport. По названиям-фантомам мало что поймёшь, поэтому давайте разберёмся на примерах — как эти штуки работают в жизни и кому какая лучше подойдёт.
Знакомство: что такое Laravel Sanctum?
Sanctum — это как лёгкая ветровка в мире аутентификации: минимальный вес, не продувает, отлично подходит на каждый день (если только не собираетесь на Эверест). Его придумали для внутреннего пользования — когда ваше приложение само обслуживает своих пользователей или простых мобильных клиентов. Например, если у вас классический SPA (а-ля React/Vue) или собственное мобильное приложение.
Sanctum поддерживает два сценария: можно работать в стиле cookie-based сессий (идеально для браузера — здесь даже ничего особо не надо придумывать с CORS и XSRF-защитой), либо выдавать пользователям персонифицированные токены для доступа к API (это уже ближе к мобильным клиентам). За 10 минут подключили — и работает.
Из лично опробованных плюсов: настройка действительно элементарная. Я однажды мигрировал прототип с «кустарными» JWT на Sanctum за вечер — чувствуешь себя словно собрал IKEA без инструкций и всё подошло.
Но если закопаться глубже — у Sanctum есть свои пределы. Он относительно прост именно потому, что умеет далеко не всё, что требуется корпоративному монстру или публичной платформе. Например, хочешь гибко управлять уровнями доступа через scopes? Или нужно реализовать разные grant types по стандарту OAuth2? Увы — это мимо; придётся искать что-то посерьёзнее.
Погружаемся: Паспорт как полноценный сервер OAuth2
Laravel Passport — это совсем другой зверь. Его стоит рассматривать как надёжный сейф для больших банковских дверей вашего приложения (и чуть больше мороки «инструкций по сборке»). Он реализует OAuth2 от Корки до Клина со всеми типами авторизаций (grants), гибкими scopes и возможностью выдавать refresh-токены.
Если вам нужно сделать настоящий публичный API (например, чтобы другие компании могли строить интеграции поверх вашей платформы), — тут уже без такого уровня сложностей никак. То же самое касается случаев, когда ваша система должна выступать частью большого внешнего обмена.
Здесь всё строго по стандарту: авторизационный код? Пожалуйста. Password-grant? На здоровье! Хотите чтобы доступ строго ограничивался только определёнными областями API для разных ролей клиентов? Для этого тоже инструменты есть. Цена вопроса: больше времени на развертывание, дополнительную таблицу clients в базе данных, лишние движения с выдачей клиентских ключей.
Маленькое напоминание из практики: если вы никогда не деплоили OAuth-сервер своими руками, будьте готовы пару вечеров провести за документацией и испытаниями Postman’ом.
Сравниваем лоб в лоб
- Идеология: Sanctum работает просто как генератор персональных токенов или куков для своих же пользователей; а Passport строит весь цирк с OAuth2-шапито c client_id/secretами и довесками.
- SPA / Мобильные клиенты: Если фронт живет вместе с бэком (одна доменная зона либо API исключительно для «своих») — cookie-auth через Sanctum практически всегда удобней. Не надо держать во внимании Bearer-токены вручную.
- Нагрузка: Любое «просто работать» быстрее любого «гибко стандартизировано». Там где замахнулись на публичные среды и интеграции десятка сторонних сервисов через сложные grant types – уклониться от затратных вычислений почти нереально.
- Скоупы, отзыв прав: Passport рулит тут однозначно – если понадобилось тонко ограничить права для разных систем или партнеров.
А теперь честно — кому подходит что?
Всё сводится к двум главным вопросам: — Вы делаете продукт “для себя”, микросервиску или мобильное приложение без качелей с внешними партнерами? Любимый выбор большинства проектов на ранней стадии — полный forward в сторону Sanctum. — Создаёте платформу-ядро системы с большим количеством сторонних интеграций или чистый публичный API по стандартам индустрии? Тут уже деваться некуда – приходите к Passport (и будьте готовы инвестировать чуть больше времени в понимание нюансов).
Естественно, никто не мешает начать с легкого решения и затем эволюционировать систему. Переехать с Sanctum на полноценный OAuth2-сервер реально – хотя приятного мало во вмешательствах такого масштаба среди запущенного продакшена… но подготовить фундамент под такую миграцию лучше заранее.
Чек-лист для быстрого определения
- Собираете простой SPA или мобильное приложение? Проверьте Sanctum первые!
- Слышите слова «OAuth2», «разные клиентские типы», «публичный API» от начальства? Присмотритесь к Passport.
- Оставляйте себе лазейку для перехода между уровнями сложности (архитектурами) при масштабировании проекта – жизнь длинная штука!
Если после прочтения осталось ощущение «а почему мне до сих пор это казалось сложным?» — значит я объяснил всё правильно. Пусть ваш выбор будет осознанным, а инструмент подберется именно под ваши задачи!